PHP-তে ২টি Critical Security Vulnerability! CVSS 9.2 — আপনার Website সুরক্ষিত রাখতে এখনই যা করবেন
সর্বশেষ আপডেট: ২২ অক্টোবর ২০২৬
আপনার Website কি PHP ব্যবহার করে? তাহলে সম্প্রতি প্রকাশিত একটি গুরুত্বপূর্ণ Security Update সম্পর্কে জানা জরুরি।
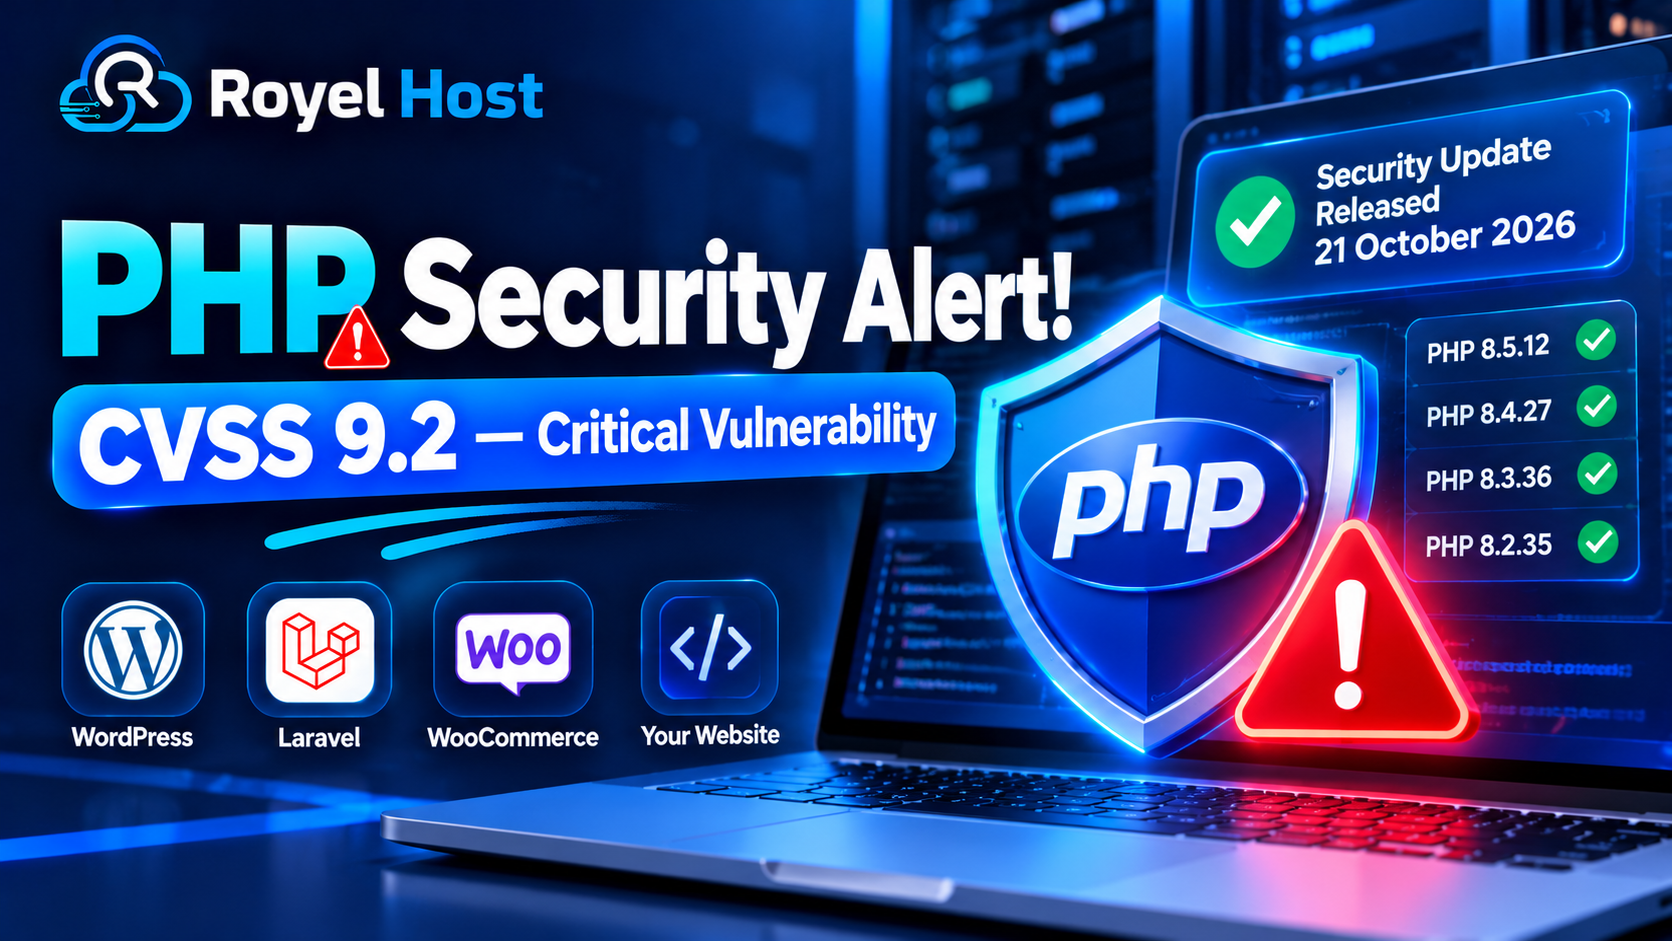
২১ অক্টোবর ২০২৬ PHP Development Team দুটি Critical Security Vulnerability সমাধানের জন্য জরুরি Security Patch প্রকাশ করেছে। দুটি Vulnerability-এরই CVSS v4.0 Score 9.2, যা অত্যন্ত গুরুতর নিরাপত্তা ঝুঁকি নির্দেশ করে।
সবচেয়ে উদ্বেগের বিষয় হলো, নির্দিষ্ট পরিস্থিতিতে এসব Vulnerability ব্যবহার করে একজন Attacker Authentication ছাড়াই Server-এ Remote Code Execution (RCE) ঘটাতে পারেন।
অর্থাৎ কিছু Server Configuration-এ Website-এর Admin Password না জেনেও আক্রমণের সুযোগ তৈরি হতে পারে।
এই Security Issue শুধু একটি WordPress Plugin বা Laravel Package-এর সমস্যা নয়। এটি PHP Runtime-এর অভ্যন্তরীণ Memory Handling-এর সঙ্গে সম্পর্কিত।
PHP Security Team ইতিমধ্যে PHP 8.5.12, 8.4.27, 8.3.36 এবং 8.2.35 প্রকাশ করেছে, যেখানে দুটি Vulnerability-এর Security Fix অন্তর্ভুক্ত রয়েছে।
আপনার Website যদি WordPress, WooCommerce, Laravel অথবা অন্য PHP-based Application ব্যবহার করে, তাহলে Server-এর PHP Version ও Patch Status যাচাই করা গুরুত্বপূর্ণ।
এই Article-এ জানবেন দুটি Vulnerability কীভাবে ঝুঁকি তৈরি করে, কোন PHP Version আক্রান্ত, কীভাবে নিজের Hosting পরীক্ষা করবেন এবং নিরাপদে Security Update প্রয়োগ করবেন।
PHP-এর নতুন Critical Security Vulnerability কী?
PHP হলো বহুল ব্যবহৃত একটি Server-side Programming Language, যার মাধ্যমে অসংখ্য Website এবং Web Application পরিচালিত হয়।
WordPress, WooCommerce, Laravel এবং বিভিন্ন Custom PHP Application এই প্রযুক্তির ওপর নির্ভরশীল।
২০ অক্টোবর ২০২৬ PHP Security Team একটি জরুরি ঘোষণায় জানায়, দুটি Critical Vulnerability সমাধানের জন্য Security Release প্রস্তুত করা হচ্ছে।
পরদিন, ২১ অক্টোবর Security Fix-সহ নতুন PHP Version প্রকাশিত হয়।
Vulnerability দুটির পরিচয়:
CVE-2026-109618: RCE via Out-of-Memory Corruption
CVE-2026-109619: RCE via Stale Global State
দুটিরই Severity Critical এবং CVSS v4.0 Score 9.2।
CVSS Score 9.2 কতটা গুরুতর?
CVSS-এর পূর্ণরূপ Common Vulnerability Scoring System।
এটি Software Security Vulnerability-এর গুরুত্ব মূল্যায়নের একটি প্রচলিত পদ্ধতি।
CVSS-এর ০ থেকে ১০ পর্যন্ত Score ব্যবহার করা হয়। ৯.০ থেকে ১০.০ পর্যন্ত Score সাধারণত Critical Severity নির্দেশ করে।
তবে CVSS Score দিয়ে কোনো Website ইতিমধ্যে Hack হয়েছে কি না, তা বোঝা যায় না।
এটি Vulnerability-এর সম্ভাব্য প্রভাব ও আক্রমণের বৈশিষ্ট্য সম্পর্কে ধারণা দেয়।
Remote Code Execution কী?
Remote Code Execution বা RCE হলো এমন একটি Security Issue, যার মাধ্যমে কোনো Attacker দূর থেকে আক্রান্ত System-এ অননুমোদিত Code চালানোর সুযোগ পেতে পারেন।
সফল Exploitation-এর প্রভাব সংশ্লিষ্ট Process-এর Permission এবং Server Configuration-এর ওপর নির্ভর করে।
এক্ষেত্রে PHP Security Advisory অনুযায়ী, নির্দিষ্ট পরিস্থিতিতে Unauthenticated RCE সম্ভব।
তবে Vulnerable PHP Version ব্যবহার করলেই Website ইতিমধ্যে Compromised হয়েছে, এমন নয়।
CVE-2026-109618: Out-of-Memory Corruption কীভাবে ঝুঁকি তৈরি করে?
প্রথম Vulnerability-টির পরিচয় CVE-2026-109618।
এটি PHP-এর Out-of-Memory বা OOM Handling-এর সঙ্গে সম্পর্কিত।
সাধারণভাবে PHP কোনো Request পরিচালনা করার সময় নির্দিষ্ট পরিমাণ Memory ব্যবহার করে।
Memory Allocation ব্যর্থ হলে PHP-কে সেই পরিস্থিতি নিরাপদভাবে Handle করতে হয়।
কিন্তু আক্রান্ত PHP Version-এ কিছু পরিস্থিতিতে Memory Allocation ব্যর্থ হওয়ার পর Internal Request Data সম্পূর্ণভাবে Initialize হওয়ার আগেই Execution বন্ধ হয়ে যেতে পারে।
পরবর্তীতে Request Cleanup Process সেই অসম্পূর্ণ বা Invalid Data ব্যবহার করার চেষ্টা করতে পারে।
এর ফলে Memory Corruption তৈরি হতে পারে।
কেন Apache mod_php-এর ঝুঁকি বেশি?
PHP Security Team জানিয়েছে, Apache-এর mod_php Configuration-এ এই Vulnerability ব্যবহার করে Remote Code Execution প্রদর্শন করা সম্ভব হয়েছে।
বিশেষভাবে গুরুত্বপূর্ণ বিষয় হলো, কিছু ক্ষেত্রে Application-এর নিজস্ব PHP Code চালু হওয়ার আগেই Vulnerable Request Processing শুরু হতে পারে।
অর্থাৎ Website-এর Login System অথবা Application-level Security Check সবসময় এই ধরনের সমস্যার বিরুদ্ধে সুরক্ষা দিতে পারে না।
তবে Exploit সফল হওয়ার সম্ভাবনা Server Configuration, PHP Build এবং অন্যান্য Technical Condition-এর ওপর নির্ভর করে।
CVE-2026-109619: Stale Global State Vulnerability কী?
দ্বিতীয় Vulnerability হলো CVE-2026-109619।
এটি PHP-এর Request Memory এবং Global State Management-এর সঙ্গে সম্পর্কিত।
PHP Server একই Worker Process দিয়ে একাধিক HTTP Request পরিচালনা করতে পারে।
প্রতিটি Request শেষ হওয়ার পর সংশ্লিষ্ট Temporary Memory নিরাপদভাবে পরিষ্কার হওয়া প্রয়োজন।
কিন্তু আক্রান্ত Version-এ কিছু Internal State আগের Request-এর Memory Release হওয়ার পরও থেকে যেতে পারে।
পরবর্তী Request-এ সেই পুরোনো State ব্যবহার করা হলে Use-after-free ধরনের Memory Error তৈরি হতে পারে।
নির্দিষ্ট পরিস্থিতিতে এই সমস্যাও Remote Code Execution-এর সুযোগ তৈরি করতে পারে।
দুটি Vulnerability-এর পার্থক্য
প্রথম Vulnerability মূলত Memory Exhaustion এবং অসম্পূর্ণ Request State Cleanup-এর সঙ্গে সম্পর্কিত।
দ্বিতীয় Vulnerability-তে আগের Request থেকে রয়ে যাওয়া Invalid State পরবর্তী Request Processing-এর সময় সমস্যা তৈরি করে।
দুটিই PHP Runtime-এর অভ্যন্তরীণ Security Issue।
তাই শুধু Website-এর PHP Code, WordPress Plugin বা Laravel Package Update করে এসব সমস্যার পূর্ণ সমাধান করা যাবে না।
কোন PHP Version আক্রান্ত এবং কোন Version-এ Fix এসেছে?
২১ অক্টোবর ২০২৬ PHP Development Team চারটি Supported Release Branch-এর জন্য Security Update প্রকাশ করেছে।
| PHP Branch | আক্রান্ত Official Release | Fixed Version |
|---|---|---|
| PHP 8.5 | 8.5.12-এর আগের Version | 8.5.12 |
| PHP 8.4 | 8.4.27-এর আগের Version | 8.4.27 |
| PHP 8.3 | 8.3.36-এর আগের Version | 8.3.36 |
| PHP 8.2 | 8.2.35-এর আগের Version | 8.2.35 |
এই Version Comparison মূল PHP Project-এর Release-এর জন্য। কিছু Linux Distribution বা Hosting Vendor পুরোনো Version Number বজায় রেখেও Security Patch Backport করতে পারে।
তাই শুধু Version Number দেখে Vendor-maintained Package নিরাপদ কি না, তা সবসময় নিশ্চিত করা যায় না।
PHP 8.1 বা পুরোনো Version ব্যবহার করলে?
PHP 8.1 এবং তার আগের Version এখন PHP Project-এর নিয়মিত Official Security Support-এর বাইরে।
তবে কিছু Linux Distribution ও Long-term Support Vendor নিজস্ব Security Patch সরবরাহ করতে পারে।
এ ছাড়া PHP Security Team এই ঘটনার জন্য PHP 7.4, 8.0 এবং 8.1-এর Minimal Source Backport-ও প্রকাশ করেছে।
তবু পুরোনো PHP Version ব্যবহার করলে দীর্ঘমেয়াদে Supported Version-এ Migration-এর পরিকল্পনা করা উচিত।
আরেকটি গুরুত্বপূর্ণ তথ্য: PHP 8.2-এর Security Support ৩১ ডিসেম্বর ২০২৬ শেষ হওয়ার কথা।
তাই PHP 8.2 ব্যবহারকারীদেরও পরবর্তী Supported Branch-এ যাওয়ার পরিকল্পনা করা প্রয়োজন।
WordPress, Laravel ও WooCommerce Website কি ঝুঁকিতে?
হ্যাঁ, এসব Application আক্রান্ত PHP Runtime ব্যবহার করলে ঝুঁকির মধ্যে থাকতে পারে।
তবে ঝুঁকির পরিমাণ নির্ভর করে Server Configuration, PHP Version, Security Patch Status এবং Request Processing-এর ওপর।
WordPress Website
WordPress PHP দিয়ে তৈরি একটি Content Management System।
তাই Website-এর WordPress Core আপডেট থাকলেও Server-এর PHP Runtime Vulnerable হলে সংশ্লিষ্ট ঝুঁকি থেকে যেতে পারে।
WordPress Version এবং PHP Version দুটি আলাদা বিষয়।
WooCommerce Online Store
WooCommerce WordPress-এর ওপর পরিচালিত হয় এবং PHP ব্যবহার করে।
একটি Online Store-এ Customer Account, Order Management এবং Checkout-এর মতো গুরুত্বপূর্ণ Functionality থাকে।
তাই PHP Update-এর পাশাপাশি Payment Gateway, Theme এবং WooCommerce Extension-এর Compatibility পরীক্ষা করা প্রয়োজন।
Laravel Application
Laravel একটি PHP Framework।
Laravel-এর Application Code নিরাপদ হলেও নিচের PHP Runtime Vulnerable হলে Application Environment ঝুঁকির মধ্যে থাকতে পারে।
তাই Laravel Developer-দের PHP Version, Required Extensions এবং Package Compatibility যাচাই করা উচিত।
Shared Hosting, VPS ও Dedicated Server
Shared Hosting-এ সাধারণত PHP Runtime ও Server-level Patch Hosting Provider পরিচালনা করে।
অন্যদিকে Self-managed VPS বা Dedicated Server-এর ক্ষেত্রে Server Administrator-কে Security Update-এর দায়িত্ব নিতে হয়।
Managed Server হলে সংশ্লিষ্ট Provider-এর Maintenance Policy অনুযায়ী দায়িত্ব নির্ধারিত হয়।
Apache, PHP-FPM ও LiteSpeed — কোন Server বেশি ঝুঁকিতে?
PHP Security Advisory অনুযায়ী, Web Request পরিচালনা করা PHP Environment-গুলোকে গুরুত্ব দিয়ে পর্যালোচনা করা প্রয়োজন।
এর মধ্যে রয়েছে Apache mod_php, PHP-FPM, php-cgi, FrankenPHP এবং LiteSpeed-সম্পর্কিত PHP Runtime।
Apache mod_php-এর ক্ষেত্রে একটি কার্যকর RCE Exploit প্রদর্শিত হয়েছে।
PHP-FPM-এর কিছু Request Lifecycle আলাদা হওয়ায় নির্দিষ্ট Attack Path-এর আচরণ ভিন্ন হতে পারে।
তবে এর অর্থ PHP-FPM সম্পূর্ণ নিরাপদ নয়।
একইভাবে LiteSpeed ব্যবহার করলেই Vulnerability থেকে সম্পূর্ণ সুরক্ষিত থাকা যাবে, এমন নিশ্চয়তা নেই।
সঠিক সিদ্ধান্ত হলো সংশ্লিষ্ট Environment-এর PHP Security Patch যাচাই করা।
আপনার Website কোন PHP Version ব্যবহার করছে, কীভাবে জানবেন?
Security Update প্রয়োগের আগে বর্তমানে কোন PHP Version চলছে তা জানা প্রয়োজন।
cPanel থেকে PHP Version দেখার নিয়ম
Hosting Account-এ cPanel ব্যবহার করলে সাধারণত নিচের পদ্ধতি অনুসরণ করতে পারেন।
cPanel-এ Login করুন।
MultiPHP Manager খুলুন।
আপনার Domain নির্বাচন করুন।
Domain-এর PHP Version দেখুন।
কিছু Hosting Provider Select PHP Version বা PHP Selector ব্যবহার করে। সেক্ষেত্রে Interface আলাদা হতে পারে।
মনে রাখবেন, Control Panel-এ PHP Version দেখা গেলেও Vendor Backport-এর তথ্য সেখানে সবসময় স্পষ্ট নাও থাকতে পারে।
WordPress থেকে PHP Version দেখুন
WordPress Dashboard-এ Login করুন।
এরপর Tools → Site Health → Info → Server Section খুলুন।
এখানে Website-এর PHP Version সম্পর্কে তথ্য পাওয়া যায়।
এই পদ্ধতিতে Runtime-এর Version জানা গেলেও সংশ্লিষ্ট Server Package-এর Security Patch Status নিশ্চিত নাও হতে পারে।
Laravel ও VPS ব্যবহারকারীদের করণীয়
Laravel Developer-রা Hosting Environment-এর PHP Configuration এবং Server Administrator-এর Package Information যাচাই করতে পারেন।
VPS বা Dedicated Server-এ Web Server-এর PHP Version এবং Command-line PHP Version আলাদা হতে পারে।
তাই শুধু CLI Version নয়, বাস্তবে Website পরিচালনা করা PHP Runtime যাচাই করুন।
প্রয়োজন হলে Hosting Provider-এর কাছে সরাসরি Security Patch Confirmation নিন।
Critical PHP Security Update নিরাপদে Install করবেন কীভাবে?
PHP Security Team জানিয়েছে, এই দুটি Vulnerability-এর জন্য Patched Release প্রয়োগই সম্পূর্ণ Mitigation-এর প্রয়োজনীয় পথ।
তবে Live Website-এ Update করার সময় Compatibility ও Backup বিবেচনা করা জরুরি।
Step 1: Full Website Backup নিন
প্রথমে Website Files এবং Database-এর Backup তৈরি করুন।
WordPress Website হলে Theme, Plugin ও Uploads সংরক্ষণ করুন।
Laravel Application হলে Application Files, Database এবং প্রয়োজনীয় Configuration-এর নিরাপদ Backup নিশ্চিত করুন।
Sensitive Credential যেন অননুমোদিত কারও কাছে প্রকাশ না পায়, সেদিকে খেয়াল রাখুন।
Step 2: PHP Patch Status যাচাই করুন
Server-এর PHP Version এবং Vendor Package Status পরীক্ষা করুন।
যদি Official PHP Release ব্যবহার করেন, তাহলে সংশ্লিষ্ট Branch-এর Fixed Version প্রয়োজন।
Vendor-maintained PHP Package হলে Vendor Security Advisory অনুযায়ী Patch অন্তর্ভুক্ত আছে কি না নিশ্চিত করুন।
Step 3: Compatibility পরীক্ষা করুন
সম্ভব হলে Staging Environment-এ নতুন PHP Version পরীক্ষা করুন।
বিশেষ করে WordPress Plugin, WooCommerce Checkout, Laravel Dependency এবং Required PHP Extension সঠিকভাবে কাজ করছে কি না দেখুন।
Step 4: Security Update প্রয়োগ করুন
Hosting Provider বা Server Administrator-এর অনুমোদিত Update Process অনুসরণ করুন।
সব Website-কে PHP 8.5-এ স্থানান্তর করতেই হবে, এমন নয়।
প্রথমে বিদ্যমান Supported Branch-এর Security-patched Release-এ আপডেট করাও একটি উপযুক্ত পদক্ষেপ হতে পারে।
তবে ভবিষ্যতের Support Lifecycle বিবেচনা করে Major Version Upgrade পরিকল্পনা করুন।
Step 5: PHP Worker Restart নিশ্চিত করুন
Package Update করার পর পুরোনো PHP Worker Process চলতে থাকলে নতুন Security Fix কার্যকর নাও হতে পারে।
তাই Server Administrator-কে প্রয়োজনীয় PHP Service বা Worker Restart নিশ্চিত করতে হবে।
Step 6: Website Functionality পরীক্ষা করুন
Update-এর পর Homepage দেখলেই Testing শেষ নয়।
Login, Registration, Contact Form, File Upload, Database Connection, API এবং Checkout-এর মতো গুরুত্বপূর্ণ Feature যাচাই করুন।
Step 7: Security Monitoring চালু রাখুন
Server Error Log, Application Log এবং অস্বাভাবিক Request Pattern পর্যবেক্ষণ করুন।
Security Update প্রয়োগ করার পরও নিয়মিত Monitoring গুরুত্বপূর্ণ।
PHP Update এখনই সম্ভব না হলে কী করবেন?
কিছু Website-এ পুরোনো Application অথবা Plugin-এর কারণে দ্রুত PHP Upgrade করা কঠিন হতে পারে।
এমন পরিস্থিতিতে প্রথম কাজ হলো Hosting Provider বা Server Administrator-এর সঙ্গে যোগাযোগ করা।
Security Patch-এর Vendor Backport Available আছে কি না যাচাই করুন।
PHP Security Advisory-তে কিছু Temporary Risk Reduction Measure দেওয়া হয়েছে।
এর মধ্যে Request Size Limit, নির্দিষ্ট PHP Configuration এবং Session-related Feature নিয়ন্ত্রণের মতো ব্যবস্থা রয়েছে।
তবে এসব পরিবর্তন ভুলভাবে প্রয়োগ করলে Website Performance, File Upload অথবা Application Functionality প্রভাবিত হতে পারে।
বিশেষ করে Memory-related Configuration পরিবর্তনের আগে Server Administrator-এর পরামর্শ প্রয়োজন।
গুরুত্বপূর্ণ: এসব Temporary Measure সম্পূর্ণ Security Fix নয়।
একইভাবে Cloudflare WAF বা অন্য Web Application Firewall থাকলেও PHP Runtime Update করার প্রয়োজন শেষ হয় না।
WAF নির্দিষ্ট Attack Pattern আটকাতে সাহায্য করতে পারে, কিন্তু PHP-এর অভ্যন্তরীণ Memory Vulnerability সরিয়ে দেয় না।
তাই Temporary Mitigation-এর ওপর দীর্ঘদিন নির্ভর না করে দ্রুত Security Patch প্রয়োগের পরিকল্পনা করুন।
PHP Update করার পর Website-এ সমস্যা হলে কী করবেন?
PHP Update-এর পর কিছু Website-এ Compatibility-related Error দেখা দিতে পারে।
এগুলো সবসময় নতুন PHP Security Patch-এর Bug নয়।
কিছু Plugin, Theme অথবা Custom Code নতুন PHP Version-এর সঙ্গে সামঞ্জস্যপূর্ণ নাও হতে পারে।
HTTP 500 Internal Server Error
Update-এর পর HTTP 500 Error দেখা দিলে Application এবং Server Error Log পরীক্ষা করুন।
PHP Extension Missing, Configuration Error অথবা পুরোনো Code সমস্যার কারণ হতে পারে।
WordPress Plugin Conflict
WordPress Dashboard অথবা Error Log থেকে সংশ্লিষ্ট Plugin-এর সমস্যা শনাক্ত করার চেষ্টা করুন।
Staging Environment-এ পরীক্ষা করে Compatible Plugin Update প্রয়োগ করুন।
Laravel Application Error
Laravel Application-এ PHP Version পরিবর্তনের পর Composer Dependency, Required Extensions এবং Framework Compatibility যাচাই করুন।
Production Website-এর Sensitive Error Details প্রকাশ্যে প্রদর্শন করা উচিত নয়।
Checkout বা Payment সমস্যা
WooCommerce Store হলে Cart, Checkout এবং Payment Gateway পরীক্ষা করুন।
সমস্যা দেখা দিলে প্রয়োজনীয় Diagnostic Information সংগ্রহ করে Developer বা Hosting Provider-এর সহায়তা নিন।
Security Patch বাদ দিয়ে পুরোনো Vulnerable Version-এ স্থায়ীভাবে ফিরে যাওয়াকে সমাধান মনে করা উচিত নয়।
Royel Host-এর Hosting ও Server Solutions-এর ভূমিকা
Website Security শুধু Application Update-এর ওপর নির্ভর করে না।
PHP Runtime, Server Configuration, Backup, Access Control এবং নিয়মিত Monitoring-এরও গুরুত্বপূর্ণ ভূমিকা রয়েছে।
Royel Host-এর Web Hosting, VPS Hosting এবং Dedicated Server Solutions ব্যবসার প্রয়োজন অনুযায়ী বিবেচনা করা যেতে পারে।
Web Hosting
Shared Hosting ব্যবহারকারীদের Hosting Provider-এর PHP Management ও Security Patch Status সম্পর্কে ধারণা রাখা উচিত।
VPS Hosting
VPS ব্যবহার করলে Server Management-এর দায়িত্ব আপনার, নাকি Managed Service Provider-এর—তা পরিষ্কার থাকা জরুরি।
Self-managed VPS-এর ক্ষেত্রে PHP Security Update এবং Server Maintenance নিয়মিত পরিচালনা করতে হয়।
Dedicated Server
Dedicated Server-এ একাধিক Website বা Application থাকলে Security Patch Deployment আরও পরিকল্পিতভাবে করা প্রয়োজন।
কারণ একটি PHP Runtime পরিবর্তন একাধিক Application-এর Compatibility-তে প্রভাব ফেলতে পারে।
Royel Host-এর সংশ্লিষ্ট Hosting Solution নির্বাচন করার সময় Server Management, Backup এবং PHP Support Requirement যাচাই করা উচিত।
PHP Critical Security Update 2026 — Frequently Asked Questions
১. PHP Critical Security Vulnerability কী?
PHP-এর এমন নিরাপত্তা দুর্বলতা, যার মাধ্যমে নির্দিষ্ট পরিস্থিতিতে গুরুতর ক্ষতি হওয়ার সম্ভাবনা থাকে। ২১ অক্টোবর ২০২৬ প্রকাশিত দুটি Vulnerability Authentication ছাড়াই Remote Code Execution-এর সুযোগ তৈরি করতে পারে।
২. CVSS Score 9.2 কতটা বিপজ্জনক?
CVSS v4.0 Score 9.2 Critical Severity নির্দেশ করে। তবে Vulnerability-এর Score বেশি হলেই প্রতিটি Website ইতিমধ্যে আক্রান্ত হয়েছে, এমন নয়।
৩. কোন PHP Version-এ Security Fix এসেছে?
PHP 8.5.12, 8.4.27, 8.3.36 এবং 8.2.35-এ দুটি Critical Vulnerability-এর Security Fix প্রকাশিত হয়েছে।
৪. WordPress Update করলেই কি PHP Vulnerability Fix হবে?
না। WordPress Core এবং PHP Runtime আলাদা Software। PHP-এর Vulnerability সমাধানের জন্য সংশ্লিষ্ট PHP Security Patch প্রয়োজন।
৫. cPanel থেকে PHP Version কীভাবে দেখব?
cPanel-এর MultiPHP Manager অথবা Hosting Provider-এর PHP Selector থেকে Domain-এর PHP Version দেখা যায়। তবে Vendor Patch Status আলাদাভাবে যাচাই করা প্রয়োজন হতে পারে।
৬. PHP-FPM কি এই Vulnerability থেকে নিরাপদ?
না, PHP-FPM-কে সম্পূর্ণ নিরাপদ ধরে নেওয়া যাবে না। কিছু Attack Path-এর আচরণ আলাদা হলেও PHP Security Team Web-serving PHP Installation Update করার পরামর্শ দিয়েছে।
৭. Cloudflare WAF থাকলে PHP Update প্রয়োজন?
হ্যাঁ। WAF কিছু Attack আটকাতে সাহায্য করতে পারে, কিন্তু PHP Runtime-এর Security Vulnerability সম্পূর্ণ সমাধান করে না।
৮. PHP Upgrade করলে Website Design নষ্ট হতে পারে?
PHP Update-এর ফলে সরাসরি Design পরিবর্তন হওয়ার কথা নয়। তবে পুরোনো Theme, Plugin বা Custom Code-এর Compatibility Issue থাকলে Layout বা Functionality সমস্যা দেখা দিতে পারে।
No comments yet. Be the first to comment.